cuadro comparativo de cortafuegos, cuadros comparativos, Cortafuego ,versiones de SmootWhall
HERRAMIENTAS INFORMATICAS

Códigos maliciosos y bots
Los bots, son programas computacionales que realizan tareas automatizadas y están aumentando pero empezarán a abandonar los mecanismos de comunicación basados en Internet Relay Chat (IRC) y se abocarán a sistemas menos intrusitos, dijeron en McAfee.
Dispositivos móviles

Las amenazas a dispositivos móviles se incrementarán a medida que se fortalezca la convergencia de las plataformas, de acuerdo a la empresa de seguridad McAfee. El aumento de la conectividad a través de tecnología BlueTooth, SMS, mensajería instantánea, correo electrónico, WiFi, USB, audio, video y Web, aumenta también la posibilidad de contaminación cruzada de los dispositivos.
Felipe Araya, de Trend Micro, dijo que “nos estamos acostumbrando a que aparezcan soluciones móviles pero también son un blanco atractivo”. Los virus que ya han aparecido en teléfonos celulares con tecnología Symbian irán en amento y complejidad. “La tecnología Bluetooth es un estándar seguro en su concepción, el problema de seguridad proviene de las aplicaciones, por eso la mejor defensa es tener conocimiento de las vulnerabilidades”, dijo.
El gerente de servicios de Novared, Andrés Pérez, indicó que los dispositivos como PDAs, celulares, y cualquier otro que permita conectarse vía Bluetooth, GSM/GPRS, Wireless u otro no son muy seguros porque no poseen antivirus, y la información que almacena no está encriptada.
Robo de identidad, contraseñas y phishing

Según los expertos de McAfee, durante el próximo año serán más evidentes los ataques que buscan capturar la ID y contraseña de los usuarios al mostrar una página falsa de inicio de sesión, pero sin que aumentan los ataques al sector financiero. “Los robos de identidad y la pérdida de datos seguirán siendo un problema público, originado a menudo en el robo de computadores, la pérdida de respaldos y el compromiso de sistemas de información”, dijeron.
Andrés Pérez mencionó a los P2P (Peer to Peer), un software que puede actuar como cliente o servidor de manera indistinta (ICQ, Messenger, Yahoo, Skype, Emule, eDonkey). Muchos de ellos permiten exponer información confidencial, y las infecciones de código malicioso y pishing esta utilizando este canal para realizar el ataque.
También se espera un aumento en la prevalecía del SMiShing -amenaza que combina técnicas de phishing - fraude electrónico- en mensajes de texto SMS. En McAffe han observado en los últimos meses un gran flujo de ofertas de programas espía en el mundo de los dispositivos móviles, gran parte de ellos están diseñados para monitorear números de teléfono y registros de llamadas SMS o para robar mensajes SMS al reenviar una copia a otro teléfono.
Más spam y spyware


Los expertos de McAffe están convencidos que el spam será la gran lucha del próximo año, pero ahora incluyendo imágenes que consumen gran ancho de banda. Este año, este tipo de molestia ya mostraba una tendencia al crecimiento. El mes pasado, el spam con imágenes representaba hasta un 40% del total recibido, en comparación con sólo 1% un año atrás.
Respecto de los syware o programas espías, Andrés Pérez, dijo que estos programas que recopilan información sin autorización del usuario y luego la reparten a empresas publicitarias u otras organizaciones interesadas, además de volver más lentos los computadores o impedir la navegación en Internet con pop UPS, también irán en aumento.
Tipos de Virus Informáticos
Todos los virus tienen en común una característica, y es que crean efectos perniciosos. A continuación te presentamos la clasificación de los virus informáticos, basada en el daño que causan y efectos que provocan.
Caballo de Troya:

Es un programa dañino que se oculta en otro programa legítimo, y que produce sus efectos perniciosos al ejecutarse este último. En este caso, no es capaz de infectar otros archivos o soportes, y sólo se ejecuta una vez, aunque es suficiente, en la mayoría de las ocasiones, para causar su efecto destructivo.
Gusano o Worm:

Es un programa cuya única finalidad es la de ir consumiendo la memoria del sistema, se copia así mismo sucesivamente, hasta que desborda la RAM, siendo ésta su única acción maligna.
Virus de macros:

Un macro es una secuencia de órdenes de teclado y Mouse asignadas a una sola tecla, símbolo o comando. Son muy útiles cuando este grupo de instrucciones se necesitan repetidamente. Los virus de macros afectan a archivos y plantillas que los contienen, haciéndose pasar por una macro y actuaran hasta que el archivo se abra o utilice.
Virus de sobreescritura:

Sobrescriben en el interior de los archivos atacados, haciendo que se pierda el contenido de los mismos.
Virus de Programa:
Comúnmente infectan archivos con extensiones .EXE, .COM, .OVL, .DRV, .BIN, .DLL, y .SYS., los dos primeros son atacados más frecuentemente por que se utilizan mas.
Virus de Boot:

Son virus que infectan sectores de inicio y booteo (Boot Record) de los diskettes y el sector de arranque maestro (Master Boot Record) de los discos duros; también pueden infectar las tablas de particiones de los discos.
Virus Residentes:

Se colocan automáticamente en la memoria de la computadora y desde ella esperan la ejecución de algún programa o la utilización de algún archivo.
Virus de enlace o directorio:

Modifican las direcciones que permiten, a nivel interno, acceder a cada uno de los archivos existentes, y como consecuencia no es posible localizarlos y trabajar con ellos.
Virus mutantes o polimórficos:

Son virus que mutan, es decir cambian ciertas partes de su código fuente haciendo uso de procesos de encriptación y de la misma tecnología que utilizan los antivirus. Debido a estas mutaciones, cada generación de virus es diferente a la versión anterior, dificultando así su detección y eliminación.
Virus falso o Hoax:

Los denominados virus falsos en realidad no son virus, sino cadenas de mensajes distribuídas a través del correo electrónico y las redes. Estos mensajes normalmente informan acerca de peligros de infección de virus, los cuales mayormente son falsos y cuyo único objetivo es sobrecargar el flujo de información a través de las redes y el correo electrónico de todo el mundo.
Virus Múltiples:

Son virus que infectan archivos ejecutables y sectores de booteo simultáneamente, combinando en ellos la acción de los virus de programa y de los virus de sector de arranque.
EL SIGUIENTE DOCUMENTO AMPLIA INFORMACION RESPECTO A VIRUS RECIENTES
EL SIGUIENTE DOCUMENTO AMPLIA INFORMACION RESPECTO A VIRUS RECIENTES
Nombre común:
Mimbot.A
Nombre técnico:
W32/Mimbot.A.worm
Peligrosidad:
Media
Tipo:
Gusano
Efectos:
Su objetivo principal es propagarse a través de MSN Messenger y afectar al mayor número de ordenadores posible. Además, intenta establecer conexiones con cierta página web, posiblemente para descargar malware.
Plataformas que infecta:
Windows 2003/XP/2000/NT/ME/98/95
Fecha de detección:
01/10/2007
Detección actualizada:
01/10/2007
¿Está en circulación?
Si
Protección proactiva:
Sí, mediante las Tecnologías TruPrevent
Descripción Breve
Mimbot.A es un gusano cuyo objetivo principal es propagarse y afectar al mayor número de ordenadores posible. El medio que utiliza para propagarse es el programa de mensajería instantánea MSN Messenger.
Además, intenta establecer conexiones con una determinada página web, posiblemente para descargar archivos que pueden ser de cualquier naturaleza, incluyendo malware.
Síntomas Visibles
Mimbot.A es fácil de reconocer, ya que llega al ordenador en un mensaje que contiene un archivo con el nombre PICTUREALBUM2007.ZIP enviado a través del programa de mensajería instantánea MSN Messenger.
Efectos
El objetivo principal de Mimbot.A es propagarse a través de MSN Messenger y afectar al mayor número de ordenadores posible.
Además, intenta establecer conexiones con la página web secure.b<bloqueado>ell.info, para descargar archivos que pueden ser de cualquier naturaleza, incluyendo malware.
Metodo de Infección
Mimbot.A crea los siguientes archivos:
· PICTUREALBUM2007.ZIP, en el directorio de Windows. Este archivo es una copia comprimida de sí mismo.
· X15XZ551561ZX4.DLL, en el directorio de sistema de Windows. Este archivo contiene los mensajes que utiliza para propagarse.
Mimbot.A crea una entrada en el Registro de Windows con un CLSID aleatorio para ejecutarse automáticamente cada vez que Windows se inicia.
Método de Propagación
Mimbot.A se propaga a través del programa de mensajería instantánea MSN Messenger. Para ello, realiza el siguiente proceso:
· El usuario recibe uno de los siguientes mensajes instantáneos y un archivo comprimido:
- En español
usted piensa de este cuadro?
Consegu
a nuevo cuadro de m
la toma una mirada
algunos cuadros de la semana pasada, consideran si usted tiene gusto en ellos.
tiene usted visto este picure todav
Haha, es que usted?
Debo utilizar este cuadro en msn?
usted piensa en esto?

Nombre común:
Brocat.B
Nombre técnico:
W32/Brocat.B.worm
Peligrosidad:
Media
Alias:
Virus.Win32.AutoRun.nd,
Tipo:
Gusano
Efectos:
Realiza varias modificaciones en el Registro de Windows, que imposibilitan que el ordenador funcione con total normalidad. Deshabilita aplicaciones como el Administrador de tareas y el Editor del Registro de Windows. Impide modificar el fondo de pantalla del Escritorio. Se propaga a través de unidades mapeadas y extraíbles.
Plataformas que infecta:
Windows 2003/XP/2000/NT/ME/98/95
Fecha de detección:
24/09/2007
Detección actualizada:
24/09/2007
¿Está en circulación?
No
Protección proactiva:
Sí, mediante las Tecnologías TruPrevent
Descripción Breve
Brocat.B es un gusano que realiza varias modificaciones en el Registro de Windows, lo que imposibilita que el ordenador funcione con total normalidad.
Estas modificaciones impiden al usuario realizar las siguientes acciones, entre otras:
• Visualizar los procesos que están en ejecución a través del Administrador de Tareas.
• Modificar la configuración de las características de las carpetas.
• Modificar el fondo de Escritorio.
Brocat.B se propaga a través de unidades mapeadas y extraíbles.
Síntomas Visibles
Brocat.B es fácil de reconocer, ya que muestra los siguientes síntomas:
• Llega al ordenador en un archivo con el nombre LOVE_IS_CINTA.EXE y que tiene el icono de un corazón:

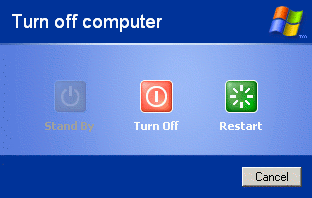
• Cuando es ejecutado, cada cierto tiempo muestra el cuadro de diálogo para cerrar sesión:
Efectos
Cuando es ejecutado, Brocat.B cada cierto tiempo muestra el cuadro de diálogo para cerrar la sesión, incitando al usuario a apagar o reiniciar el equipo:
Además, realiza varias modificaciones en el Registro de Windows del ordenador afectado, que tienen las siguientes consecuencias:
· Deshabilita los siguientes elementos:
- Editor del Registro de Windows.
- Administrador de Tareas, lo que impediría al usuario visualizar los procesos que están en ejecución.
- Opciones de carpeta del Explorador de Windows, que impide acceder al menú de configuración de las carpetas.
- Utilidad de configuración del sistema, que muestra los servicios que están en ejecución y los programas que se ejecutan en cada inicio.
· Impide modificar el fondo de Escritorio.
Metodo de Infección
Brocat.B crea el archivo LOVE_IS_CINTA.EXE, que es una copia de sí mismo en el directorio de sistema de Windows.
Además, crea copias de sí mismo, con el nombre LOVE_IS_CINTA.EXE, en varios directorios de todos los usuarios del sistema:
· Mis Documentos y dentro de Mis Documentos en la subcarpeta Mi música y Mis imágenes.
· subcarpeta NetHood del directorio Documents and Settings.
· el directorio de Inicio.
Crea un archivo AUTORUN.INF en todas las unidades del equipo con el siguiente contenido:
[Autorun]
OPEN=Love_Is_Cinta.exe
Shell\Auto\command =Love_Is_Cinta.exe
Shell\Scan\command =Love_Is_Cinta.exe
Shell\OPEN\command =Love_Is_Cinta.exe
Shell\Explore\command =Love_Is_Cinta.exe
Shell = Auto
De esta manera, cada vez que se acceda a una unidad, el gusano se ejecuta.
Brocat.B crea las siguientes entradas en el Registro de Windows:
· HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\ Windows\ CurrentVersion\ Run
Love_Is_Cinta = %sysdir%\Love_Is_Cinta.exe
donde %sysdir% es el directorio de sistema de Windows.
Mediante esta entrada, Brocat.B consigue ejecutarse cada vez que Windows se inicia.
· HKEY_CURRENT_USER\ Software\ Microsoft\ Windows\ CurrentVersion\ Policies\ System
DisableRegistryTools = 01, 00, 00, 00
Deshabilita el Editor del Registro de Windows.
· HKEY_CURRENT_USER\ Software\ Microsoft\ Windows\ CurrentVersion\ Policies\ System
DisableTaskMgr = 01, 00, 00, 00
Deshabilita el Administrador de Tareas.
· HKEY_CURRENT_USER\ Software\ Microsoft\ Windows\ CurrentVersion\ Policies\ Explorer
NoFolderOptions = 1
No muestra la opción Opciones de Carpeta en el Explorador de Windows.
· HKEY_CURRENT_USER\ Software\ Microsoft\ Windows\ CurrentVersion\ Policies\ ActiveDesktop
NoChangingWallPaper = 1
No permite modificar el fondo de Escritorio.
· HKEY_CURRENT_USER\ Software\ Microsoft\ Windows\ CurrentVersion\ Policies\ System
NoSystemConfigurationUtilityTools = 1
Deshabilita la utilidad de configuración del sistema.
Método de Propagación
Brocat.B llega al ordenador en un archivo con el nombre LOVE_IS_CINTA.EXE y el icono de un corazón:

Brocat.B se propaga realizando copias de sí mismo en todas las unidades disponibles del sistema, tanto mapeadas como extraíbles.
Otros Detalles
Brocat.B está escrito en el lenguaje de programación Visual Basic v6.0 y tiene un tamaño de 102400 Bytes
¿Cómo saber si tengo Brocat.B?
Para verificar con exactitud si Brocat.B ha afectado su ordenador, dispone de las siguientes opciones:
1. Realizar un análisis completo del ordenador con su Antivirus, después de verificar que está actualizado.
2. Chequear el ordenador con nanoScan, la herramienta gratuita de análisis online de Panda Security, que detectará rápidamente todos los posibles virus.
¿Cómo eliminar a Brocat.B?
Después, si durante el proceso de análisis, el Antivirus detectan a Brocat.B, el antivirus le dará automáticamente la opción de eliminarlo: hágalo, siguiendo las instrucciones del programa.
¿Cómo protegerse de Brocat.B?
Para mantenerse protegido, tenga en cuenta los siguientes consejos:
· Las tecnologías TruPreventTM detectan y bloquean a Brocat.B desde su aparición, sin necesidad de conocerlo previamente.
· Instale un buen antivirus en su ordenador
· Mantenga su antivirus actualizado. Si admite actualizaciones automáticas, configúrelas para que funcionen siempre así.
· Tenga activada la protección permanente de su antivirus en todo momento.
Nombre común:
Skipi.A
Nombre técnico:
W32/Skipi.A.worm
Peligrosidad:
Media
Tipo:
Gusano
Efectos:
Impide el acceso de los programas a los sitios web de varias compañías relacionadas con herramientas de seguridad, como programas antivirus y cortafuegos. De esta manera, estos programas no podrán actualizarse, dejando el ordenador vulnerable frente a posible amenazas. Se propaga a través de Skype.
Plataformas que infecta:
Windows 2003/XP/2000/NT/ME/98/95
Fecha de detección:
11/09/2007
Detección actualizada:
11/09/2007
¿Está en circulación?
Si
Protección proactiva:
Sí, mediante las Tecnologías TruPrevent
Descripción Breve
Skipi.A es un gusano que impide el acceso de los programas a los sitios web de varias compañías relacionadas con herramientas de seguridad, como programas antivirus y cortafuegos. De esta manera, estos programas no podrán actualizarse, dejando el ordenador vulnerable frente a posible amenazas.
Además de los programas, el usuario tampoco podrá acceder a la página web de dichas compañías.
Skipi.A se propaga a través de Skype, programa que permite a los usuarios realizar llamadas telefónicas desde el ordenador a otros usuarios de Skype de manera gratuita.
Síntomas Visibles
Skipi.A es fácil de reconocer, ya que muestra los siguientes síntomas:
• Llega al ordenador a través del programa Skype en un mensaje con un enlace como el siguiente:

Efectos
Skipi.A realiza las siguientes acciones:
• Cuando es ejecutado, muestra una imagen como la siguiente:

• Impide el acceso de los programas a los sitios web de varias compañías relacionadas con herramientas de seguridad, como programas antivirus y cortafuegos:
Avast
Bitdefender
Bkav
Eset
F-secure
Grisoft
Kaspersky
Mcafee
Microsoft
Panda
Sophos
Symantec
Trendmicro
• De esta manera, estos programas no podrán actualizarse, dejando el ordenador vulnerable frente a posible amenazas.
• Además, el usuario tampoco podrá acceder a la página web de dichas compañías.
Metodo de Infección
Skipi.A crea los siguientes archivos, que son copias de sí mismo, en el directorio de sistema de Windows:
• MSHTMLDAT32.EXE
• SDRIVEW32.EXE
• WINLGCVERS.EXE
• WNDRIVS32.EXE
Skipi.A modifica el archivo HOSTS. Mediante esta modificación, evita que tanto los usuarios como los programas puedan acceder a las páginas web de ciertas empresas relacionadas con seguridad.
Skipi.A crea las siguientes entradas en el Registro de Windows:
• HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\ Windows\ CurrentVersion\ RunOnce
Services Start = mshtmldat32.exe
• HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\ Windows NT\ CurrentVersion\ Winlogon
Logon Settings = mshtmldat32.exe
• HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\ Windows NT\ CurrentVersion\ Winlogon
Windows Sys = explorer.exe mshtmldat32.exe
Mediante estas entradas, Skipi.A consigue ejecutarse cada vez que Windows se inicia.
Método de Propagación
Skipi.A se propaga a través de Skype, programa que permite a los usuarios realizar llamadas telefónicas desde el ordenador a otros usuarios de Skype de manera gratuita. Para ello, realiza el siguiente proceso:
• El usuario recibe un mensaje con un enlace como el siguiente:
• Si se pulsa dicho enlace, el usuario realmente se descargará una copia del gusano en el ordenador afectado y el programa Skype quedará bloqueado.
• Skipi.A envía este mensaje a todos los contactos que estén conectados en ese momento.
Otros Detalles
Skipi.A tiene un tamaño de 188416 Bytes.
¿Cómo saber si tengo Skipi.A?
Para verificar con exactitud si Skipi.A ha afectado su ordenador, dispone de las siguientes opciones:
1. Realizar un análisis completo del ordenador con su Antivirus, después de verificar que está actualizado.
2. Chequear el ordenador con nanoScan, la herramienta gratuita de análisis online de Panda Security, que detectará rápidamente todos los posibles virus.
¿Cómo eliminar a Skipi.A?
Después, si durante el proceso de análisis, el Antivirus detectan a Brocat.B, el antivirus le dará automáticamente la opción de eliminarlo: hágalo, siguiendo las instrucciones del programa.
Finalmente, para restaurar la configuración original de su ordenador, siga estas instrucciones:
• Restaure el archivo HOSTS con la última copia de seguridad disponible.
• Reinicie el ordenador.
• Finalmente, para eliminar cualquier rastro de Skipi.A, vuelva a realizar un análisis completo de su ordenador con Panda Antivirus o Panda ActiveScan.
¿Cómo protegerse de Skipi.A?
Para mantenerse protegido, tenga en cuenta los siguientes consejos:
• Las tecnologías TruPreventTM detectan y bloquean a Brocat.B desde su aparición, sin necesidad de conocerlo previamente.
• Instale un buen antivirus en su ordenador
• Mantenga su antivirus actualizado. Si admite actualizaciones automáticas, configúrelas para que funcionen siempre así.
• Tenga activada la protección permanente de su antivirus en todo momento.